¿Necesita orientación para elegir los cursos adecuados para su equipo? Solicite más información y uno de nuestros asesores se pondrá en contacto con usted lo antes posible y le proporcionará soporte dedicado.


Microsoft AZ-2001: Implementar seguridad a través de una tubería utilizando Azure DevOps
1 días
Precio: Bajo demanda





EC-Council CHFI – Investigador Forense de Piratería Informática (curso + certificación)
5 días
Precio: 2700 euros


OffSec PEN-300: Técnicas Avanzadas de Evasión y Defensas de Infracción Certificación OSEP
90 días
Precio: 1690 euros

OffSec PEN-210: Certificación OSWP fundamental para ataques a redes inalámbricas
90 días
Precio: 1690 euros

OffSec PEN-200: Pruebas de penetración con certificación OSCP de Kali Linux
90 días
Precio: 1690 euros


OffSec EXP-301: Certificación OSED de desarrollo de exploits en modo de usuario de Windows
90 días
Precio: 1690 euros


Mile2 C)ISSA – Auditor Certificado de Seguridad de Sistemas de Información
365 días
Precio: 1100 euros


Mile2 C)HT & C)OST – Técnico Certificado en Hardware y Sistemas Operativos
365 días
Precio: 1100 euros


Cisco SAUI – Implementación de automatización para Cisco Soluciones de seguridad v1.1
3 días
Precio: 1950 euros



Microsoft SC-900 – Microsoft Fundamentos de seguridad, cumplimiento e identidad
1 días
Precio: 240 euros


Cisco SVPN – Implementación de soluciones seguras con redes privadas virtuales v1.1
5 días
Precio: 2450 euros
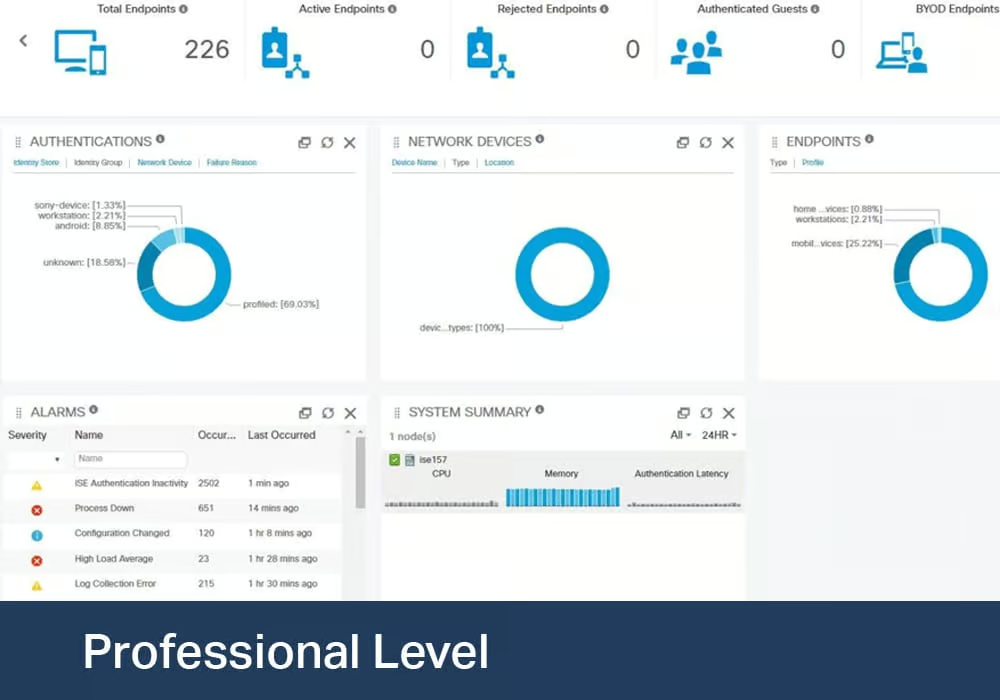
Cisco SISE – Implementación y Configuración Cisco Motor de servicios de identidad v4.0
5 días
Precio: 3200 euros
Cisco SSFIPS: protección de redes con Cisco Firepower IPS de próxima generación v4.0
5 días
Precio: 2450 euros
Cisco SCOR – Implementación y Operación Cisco Tecnologías principales de seguridad v2.0
5 días
Precio: 2450 euros


Preguntas frecuentes sobre la formación de ingenieros de seguridad
¿Qué hace un ingeniero de seguridad?
Un ingeniero de seguridad diseña, implementa y gestiona soluciones de ciberseguridad para proteger la infraestructura de TI, las aplicaciones y los datos de una organización. Identifica vulnerabilidades, implementa medidas preventivas y responde a incidentes de seguridad, contribuyendo a reducir los riesgos cibernéticos.
¿Qué habilidades se necesitan para convertirse en ingeniero de seguridad?
Un ingeniero de seguridad debe tener sólidos conocimientos de seguridad de redes, sistemas operativos Linux y Windows, cloud computingcriptografía, gestión de identidades y accesos (IAM), administración de cortafuegos y detección de amenazas. También son importantes las habilidades en análisis, automatización, scripting y gestión de incidentes de seguridad.
¿Qué tecnologías utiliza un ingeniero de seguridad en su trabajo diario?
Entre las tecnologías más utilizadas se encuentran: Microsoft defensor Microsoft Sentinel, Splunk, QRadar, CrowdStrike, Palo Alto Networks, Fortinet, Cisco Seguro, Okta, Azure Directorio Activo (Microsoft Ingrese su ID), Servicios de seguridad de AWS, Microsoft Azure Centro de seguridad, Nessus, Qualys, Wireshark, Burp Suite, SIEM, SOAR y soluciones EDR/XDR. La elección de estas soluciones depende de la infraestructura y los requisitos de la organización.
¿Qué certificaciones se recomiendan para un ingeniero de seguridad?
Las certificaciones valoradas incluyen: CompTIA Security+, Profesional Certificado en Seguridad de Sistemas de Información (CISSP), Hacker Ético Certificado (CEH), GIAC Security Essentials (GSEC), Microsoft Certificado: Cybersecurity Arquitecto experto, Microsoft Certificaciones: Analista Asociado de Operaciones de Seguridad, Certificación AWS Certified Security – Certificaciones de fabricantes de soluciones de seguridad y especializadas.
¿Cuáles son los principales retos de un ingeniero de seguridad?
¿Por qué se me recomienda el puesto de Ingeniero de Seguridad?
El puesto de Ingeniero de Seguridad se recomienda para usted en función de sus intereses y aspiraciones profesionales, que pueden indicar una orientación hacia la ciberseguridad, la infraestructura de TI y la protección de datos. Este puesto puede ser adecuado si ha demostrado interés en temas como: Cybersecurity, Red de Seguridad, Cloud Seguridad, Hackeo ético, Pruebas de penetración, Gestión de vulnerabilidad, SIEM, SOAR, EDR, XDR, Microsoft Defender, Microsoft Centinela, Splunk, QRadar, Palo Alto Networks, Fortinet, Cisco Seguro, Gestión de identidad y acceso (IAM), Microsoft ID de entrada, Azure Seguridad, Seguridad de AWS, Los cortafuegos, Respuesta al incidente, Inteligencia de amenaza, Zero Trust, DevSecOps, Cumplimiento, NIST, ISO 27001, o Gestión de riesgos Las personas que se sienten atraídas por estos campos valoran la protección de las infraestructuras de TI, la prevención de las ciberamenazas y el desarrollo de entornos digitales seguros y resilientes.