
Puntos de vista: 180
Usando las plataformas cloud computing Los usuarios de estas plataformas pueden, sin saberlo, eludir los protocolos de adquisición de TI en organizaciones dedicadas a controlar el acceso a las soluciones necesarias para cumplir con los requisitos laborales. Como regla general, los usuarios creen que la supervisión de TI y las políticas estrictas de gobierno están diseñadas para proteger la organización y no para abordar los desafíos y necesidades de su lugar de trabajo, especialmente en entornos de trabajo híbridos.
La práctica de evitar estas limitaciones y acceder a las soluciones TI necesarias sin que el departamento de TI esté involucrado se llama Shadow IT. A continuación propongo que descubramos juntos cuáles son las características de Shadow It y cómo esta práctica puede impactar en la administración de TI. infraestructura y compras de recursos y aplicaciones para ello.
¿Qué es la TI en la sombra?
La definición más común es la siguiente: el uso y gestión de tecnologías, soluciones, servicios, proyectos e infraestructuras de TI sin la aprobación formal y la participación directa de los departamentos de TI internos.
Los requisitos y políticas organizativas que se imponen a los usuarios son múltiples: políticas de cumplimiento, políticas de seguridad, limitaciones de costos, documentación especializada, niveles SLA (Service Level Agreement) o aseguramiento de confiabilidad, de ahí su tentación de eludir el proceso de aprobación y provisión de un producto o recurso conduce a su uso no autorizado sin comunicarlo al departamento de TI.
Los sistemas de TI en la sombra pueden incluir servicios cloud IaaS, PaaS, SaaS, software o dispositivos preconfigurados y sistemas hardware, siendo la forma más extendida las plataformas SaaS (Software as a Service), ya que incluyen múltiples productos que satisfacen las necesidades de los usuarios a los que pueden acceder de forma rápida y cómoda sin la organización identificará la compra y detectará la actividad anormal en la red generada por la misma.
Una segunda forma común es la de los productos de escritorio y de comunicación, que vienen con aplicaciones preconfiguradas, ya que proporcionan derechos administrativos locales predeterminados, incluso si se les puede bloquear el acceso a la plataforma de correo. Esto permite instalar fácilmente otras aplicaciones prohibidas y peligrosas en los dispositivos personales de los usuarios conectados a la red de la organización.
¿Por qué los usuarios utilizan Shadow IT?
En primer lugar, hay que tener en cuenta que la TI en la sombra es inevitable, ya que los usuarios siempre buscarán soluciones que simplifiquen sus vidas y satisfagan rápidamente sus necesidades. La investigación de Gartber muestra que, en promedio, entre el 30% y el 40% de las compras realizadas por las empresas requieren importantes Gastos de TI (¡el estudio del Grupo Everest eleva el porcentaje al 50%!).
Como regla general, la organización contribuye directamente a la perpetuación de estas prácticas, ya que no brinda el soporte necesario para las tecnologías que necesitan los usuarios y, a menudo, implementa procesos de gobernanza muy lentos e ineficaces en el flujo de aprobación y aprovisionamiento de aplicaciones. Entornos altamente ágiles en infraestructuras DevOps se centra en gran medida en la innovación continua y en ciclos rápidos de desarrollo y lanzamiento de aplicaciones, lo que requiere nuevas herramientas que sean más eficientes y adaptadas a las necesidades del ciclo de desarrollo, lo que dificulta que los departamentos de TI identifiquen, verifiquen y aprueben productos.
Riesgos de TI en la sombra
La TI en la sombra introduce un riesgo en la sombra (incógnitas desconocidas). Si bien los empleados pueden realizar cómodamente sus tareas laborales utilizando sistemas de TI en la sombra, la tecnología introduce riesgos, ineficiencias y costos sin precedentes para la organización, tales como:
- Pérdida de visibilidad y control.
- Pérdida de datos
- Ineficiencia de los sistemas
- El alto coste asumido por la organización.
- Incumplimiento de las estrictas normas impuestas por la organización
- Ampliar las superficies de ataque de una manera que es difícil de identificar.
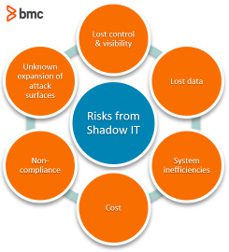
Fuente bmc.com
¿Qué podemos hacer?
Para responder eficazmente al fenómeno Shadow IT, se deben implementar dos estrategias efectivas: tomar medidas estratégicas para reducir los riesgos asociados y establecer políticas estratégicas que anticipen el uso de Shadow IT. Una lista de medidas activas podría incluir:
- Comunicación y comunicación efectiva con los usuarios.
- Educarlos y capacitarlos periódicamente sobre el comportamiento ante los riesgos existentes.
- Eficiencia de los mecanismos de gobernanza
- Evaluación continua de riesgos. Todas estas medidas se pueden implementar fácilmente utilizando la plataforma de seguridad. Microsoft Defensor de Cloud Aplicaciones.
Autor: MARIAN PANDILICĂ
Senior Microsoft Entrenador certificado
Microsoft Consultor de Aprendizaje 2010-2024
Arquitecto de aprendizaje del cliente
Cloud Solución y Cybersecurity Arquitecto
