
Ansichten: 179
Nutzung der Plattformen cloud computing Benutzer dieser Plattformen können unwissentlich IT-Beschaffungsprotokolle in Organisationen umgehen, die sich der Kontrolle des Zugriffs auf Lösungen widmen, die zur Erfüllung beruflicher Anforderungen erforderlich sind. In der Regel glauben Benutzer, dass IT-Aufsicht und strenge Governance-Richtlinien dem Schutz des Unternehmens dienen und nicht den Herausforderungen und Bedürfnissen am Arbeitsplatz gerecht werden, insbesondere in hybriden Arbeitsumgebungen.
Die Praxis, diese Einschränkungen zu umgehen und auf die notwendigen IT-Lösungen zuzugreifen, ohne dass die IT-Abteilung beteiligt ist, wird als Schatten-IT bezeichnet. Im Folgenden schlage ich vor, dass wir gemeinsam herausfinden, was die Merkmale von Schatten-IT sind und wie sich diese Praxis auf die Verwaltung der IT auswirken kann Infrastruktur sowie Ressourcen- und Anwendungskäufe dafür.
Was ist Schatten-IT?
Die gebräuchlichste Definition ist die folgende: die Nutzung und Verwaltung von IT-Technologien, -Lösungen, -Diensten, -Projekten und -Infrastrukturen ohne formelle Genehmigung und direkte Beteiligung interner IT-Abteilungen.
Die Anforderungen und Organisationsrichtlinien, die den Benutzern auferlegt werden, sind vielfältig: Compliance-Richtlinien, Sicherheitsrichtlinien, Kostenbeschränkungen, spezielle Dokumentation, SLA-Level (Service Level Agreement) oder Zuverlässigkeitssicherung, daher ihre Versuchung, den Genehmigungsprozess und die Bereitstellung eines Produkts zu umgehen oder Ressource führt zu deren unbefugter Nutzung, ohne dass dies der IT-Abteilung mitgeteilt wird.
Schatten-IT-Systeme können Dienste umfassen cloud IaaS, PaaS, SaaS, vorkonfigurierte Software- oder Hardwaregeräte und -systeme. Die am weitesten verbreitete Form sind die SaaS-Plattformen (Software as a Service), da sie mehrere Produkte umfassen, die den Bedürfnissen der Benutzer entsprechen und auf die diese schnell und bequem zugreifen können Die Organisation identifiziert den Kauf und erkennt von ihr verursachte abnormale Netzwerkaktivitäten.
Eine zweite häufige Form sind Desktop- und Kommunikationsprodukte, die mit vorkonfigurierten Anwendungen gebündelt sind, da sie standardmäßig lokale Administratorrechte bieten, auch wenn sie für den Zugriff auf die Mail-Plattform gesperrt werden können. Dadurch können andere verbotene und gefährliche Anwendungen problemlos auf den persönlichen Geräten der Benutzer installiert werden, die mit dem Netzwerk des Unternehmens verbunden sind.
Warum nutzen Benutzer Schatten-IT?
Zunächst muss man sich darüber im Klaren sein, dass Schatten-IT unvermeidlich ist, da Benutzer immer nach Lösungen suchen, die ihr Leben vereinfachen und ihre Bedürfnisse schnell erfüllen. Untersuchungen von Gartber zeigen, dass im Durchschnitt 30–40 % der von Unternehmen getätigten Einkäufe erhebliche Kosten verursachen IT-Ausgaben (die Studie der Everest Group erhöht den Prozentsatz auf 50 %!).
In der Regel trägt die Organisation direkt zur Aufrechterhaltung dieser Praktiken bei, da sie nicht die notwendige Unterstützung für die von den Benutzern benötigten Technologien bereitstellt und oft sehr langsame und ineffektive Governance-Prozesse für den Anwendungsgenehmigungs- und Bereitstellungsfluss implementiert. Hochagile Umgebungen in Infrastrukturen DevOps konzentriert sich stark auf kontinuierliche Innovation und schnelle Anwendungsentwicklungs- und Release-Zyklen und erfordert neue Tools, die effizienter und auf die Bedürfnisse des Entwicklungszyklus zugeschnitten sind, was es für IT-Abteilungen schwierig macht, Produkte zu identifizieren, zu überprüfen und zu genehmigen.
Schatten-IT-Risiken
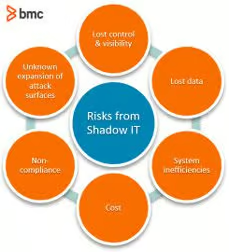
Schatten-IT führt zu einem Schattenrisiko (unbekannte Unbekannte). Während Mitarbeiter mithilfe von Schatten-IT-Systemen ihre Arbeitsaufgaben bequem erledigen können, bringt die Technologie für das Unternehmen beispiellose Risiken, Ineffizienzen und Kosten mit sich, wie zum Beispiel:
- Verlust der Sichtbarkeit und Kontrolle
- Datenverlust
- Systemineffizienz
- Die hohen Kosten werden von der Organisation getragen
- Nichteinhaltung der strengen Regeln der Organisation
- Angriffsflächen auf schwer erkennbare Weise erweitern
Quelle bmc.com
Was können wir tun?
Um effektiv auf das Phänomen der Schatten-IT zu reagieren, müssen zwei wirksame Strategien umgesetzt werden: strategische Maßnahmen zur Reduzierung der damit verbundenen Risiken und die Festlegung strategischer Richtlinien, die den Einsatz von Schatten-IT vorwegnehmen. Eine Liste aktiver Maßnahmen könnte Folgendes umfassen:
- Kommunikation und effektive Kommunikation mit Benutzern
- Aufklärung und regelmäßige Schulung hinsichtlich des Verhaltens gegenüber den bestehenden Risiken
- Effizienz der Governance-Mechanismen
- Kontinuierliche Risikobewertung Alle diese Maßnahmen können mithilfe der Sicherheitsplattform einfach umgesetzt werden Microsoft Verteidiger für Cloud Apps.
Autor: MARIAN PANDILICĂ
Senior Microsoft Zertifizierter Trainer
Microsoft Lernberater 2010-2024
Customer-Learning-Architekt
Cloud Lösung und Cybersecurity Architekt
Haftungsausschluss:
Dieses Material wurde mithilfe künstlicher Intelligenz zu Informations- und Bildungszwecken entwickelt. Der Inhalt wurde vor der Veröffentlichung von Menschen geprüft und freigegeben. Die präsentierten Informationen sollen den Lernprozess unterstützen und ersetzen nicht die Konsultation von Fachquellen, die Beratung durch Experten oder die Teilnahme an formalen Schulungen und Weiterbildungen.
Dieses Material wurde mithilfe künstlicher Intelligenz zu Informations- und Bildungszwecken entwickelt. Der Inhalt wurde vor der Veröffentlichung von Menschen geprüft und freigegeben. Die präsentierten Informationen sollen den Lernprozess unterstützen und ersetzen nicht die Konsultation von Fachquellen, die Beratung durch Experten oder die Teilnahme an formalen Schulungen und Weiterbildungen.
