
Прегледи: 179
Използване на платформите cloud computing потребителите на тези платформи могат несъзнателно да заобиколят протоколите за ИТ доставки в организации, посветени на контролирането на достъпа до решения, необходими за посрещане на изискванията за работа. По правило потребителите вярват, че ИТ надзорът и строгите политики за управление са предназначени да защитят организацията, а не да отговорят на техните предизвикателства и нужди на работното място, особено в хибридни работни среди.
Практиката за избягване на тези ограничения и достъп до необходимите ИТ решения без участието на ИТ отдела се нарича Shadow IT, предлагам по-долу да открием заедно какви са характеристиките на Shadow It и как тази практика може да повлияе на администрирането на ИТ инфраструктура и покупки на ресурси и приложения за нея.
Какво е Shadow IT?
Най-често срещаната дефиниция е следната: използване и управление на ИТ технологии, решения, услуги, проекти и инфраструктури без официално одобрение и пряко участие на вътрешни ИТ отдели.
Изискванията и организационните политики, които се налагат на потребителите, са множество: политики за съответствие, политики за сигурност, ограничения на разходите, специализирана документация, нива на SLA (Споразумение за ниво на обслужване) или осигуряване на надеждност, следователно тяхното изкушение да заобиколят процеса на одобрение и предоставяне на продукт или ресурс води до тяхното неразрешено използване, без това да бъде доведено до знанието на ИТ отдела.
Сенчестите ИТ системи могат да включват услуги cloud IaaS, PaaS, SaaS, предварително конфигурирани софтуерни или хардуерни устройства и системи, като най-широко разпространената форма са платформите SaaS (софтуер като услуга), тъй като те включват множество продукти, които отговарят на нуждите на потребителите, които могат да бъдат достъпни бързо и удобно от тях без организацията идентифицира покупката и открива необичайна мрежова активност, генерирана от тях.
Втора често срещана форма е тази на десктоп и комуникационни продукти, които идват в комплект с предварително конфигурирани приложения, тъй като предлагат локални административни права по подразбиране, дори ако могат да бъдат блокирани за достъп до платформата за електронна поща. Това позволява други забранени и опасни приложения да бъдат лесно инсталирани на личните устройства на потребителите, свързани към мрежата на организацията.
Защо потребителите използват Shadow IT?
На първо място, трябва да се осъзнае, че Shadow IT е неизбежен, тъй като потребителите винаги ще търсят решения, които опростяват живота им и бързо удовлетворяват техните нужди, изследването на Gartber показва, че средно 30%-40% от покупките, направени от компаниите, изискват значителни ИТ разходи (проучването на Everest Group повишава процента до 50%!).
По правило организацията пряко допринася за поддържането на тези практики, тъй като не осигурява необходимата поддръжка за технологиите, необходими на потребителите, и често прилага много бавни и неефективни процеси на управление на потока за одобрение и предоставяне на приложения. Силно гъвкави среди в инфраструктури DevOps се фокусира силно върху непрекъснатите иновации и бързите цикли на разработване и пускане на приложения, изискващи нови инструменти, които са по-ефективни и съобразени с нуждите на цикъла на разработка, което затруднява ИТ отделите да идентифицират, проверяват и одобряват продукти.
Shadow IT рискове
Shadow IT въвежда скрит риск (неизвестни неизвестни). Въпреки че служителите могат удобно да изпълняват служебните си задължения, използвайки сенчести ИТ системи, технологията въвежда безпрецедентни рискове, неефективност и разходи за организацията, като например:
- Загуба на видимост и контрол
- Загуба на данни
- Неефективност на системите
- Високите разходи, поети от организацията
- Неспазване на строгите правила, наложени от организацията
- Разширяване на повърхностите за атака по начин, който е труден за идентифициране
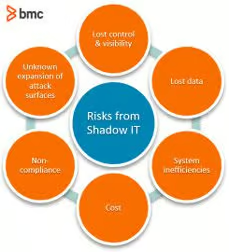
Източник bmc.com
Какво можем да направим?
За да се отговори ефективно на феномена Shadow IT, трябва да се приложат две ефективни стратегии: предприемане на стратегически мерки за намаляване на свързаните рискове и установяване на стратегически политики, които предвиждат използването на Shadow IT. Списъкът с активни мерки може да включва:
- Комуникация и ефективна комуникация с потребителите
- Обучението и периодичното им обучение относно поведението към съществуващите рискове
- Ефективност на механизмите на управление
- Непрекъсната оценка на риска Всички тези мерки могат лесно да бъдат приложени с помощта на платформата за сигурност Microsoft Защитник за Cloud Apps.
Автор: MARIAN PANDILICĂ
Възрастно Microsoft Сертифициран треньор
Microsoft Консултант по обучение 2010-2024
Архитект за обучение на клиенти
Cloud Решение и Cybersecurity Архитект
Опровержение:
Този материал е разработен с помощта на изкуствен интелект за информационни и образователни цели. Съдържанието е било подложено на човешка проверка и преглед преди публикуване. Представената информация е предназначена да подпомогне учебния процес и не е заместител на консултирането със специализирани източници, специалист в областта или участието във формални обучителни курсове и програми.
Този материал е разработен с помощта на изкуствен интелект за информационни и образователни цели. Съдържанието е било подложено на човешка проверка и преглед преди публикуване. Представената информация е предназначена да подпомогне учебния процес и не е заместител на консултирането със специализирани източници, специалист в областта или участието във формални обучителни курсове и програми.
